Domain bilder-retten.de kaufen?
Wir ziehen mit dem Projekt
bilder-retten.de um.
Sind Sie am Kauf der Domain
bilder-retten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bilder-retten.de kaufen?
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brandes, Udo: Daten mit dem Raspberry Pi im Netz speichern und visualisierenDaten mit dem Raspberry Pi im Netz speichern und visualisieren , Mit seiner Energieeffizienz und seinem reichen Spektrum an quelloffener Software eignet sich der Einplatinencomputer Raspberry Pi auch für die Speicherung von Daten und deren grafische Aufbereitung lokal oder im World Wide Web (WWW). Dieses Buch stellt verschiedene Datenbankmodelle und diverse Datenbanksoftware vor: SQL: MariaDB, SQLite InfluxDB: Telegraf Grafana MQTT Verschlüsselung mit RPi Apache PHP Node RED Docker Es zeigt darüber hinaus ausgewählte Ansätze, gespeicherte Daten anzuzeigen und zu verwalten. Ein eigener Abschnitt ist sowohl der SSL-Verschlüsselung der Verbindung als auch dem Betrieb von Servern im WWW gewidmet. Das Buch richtet sich an alle, die neugierig sind und gerne die Möglichkeiten des Raspberry Pi ausloten möchten, die einen Einstieg in das Datenmanagement mit Datenbanken suchen, die mit einfachen Mitteln schnell loslegen möchten, die Alternativen aufgezeigt bekommen möchten, die in komprimierter Form Tipps für eigene Entwicklungen suchen, die Freude am eigenen Entwickeln und Realisieren haben. Programmierkenntnisse und -erfahrungen sind für die Installation der Software nicht erforderlich. Jeder einzelne Schritt wird detailliert beschrieben und mit Screenshots visuell unterlegt. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20231002, Produktform: Kartoniert, Autoren: Brandes, Udo, Seitenzahl/Blattzahl: 278, Abbildungen: farbige Abbildungen, Keyword: Datenbank; Datenbanksoftware; Internet; Raspberry Pi; Software, Fachschema: Database~Datenbank~Raspberry Pi (Einplatinencomputer), Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 175, Höhe: 20, Gewicht: 537, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
retten - Notfallsanitäterretten - Notfallsanitäter , Mach dich bereit. Für Ausbildung. Prüfung. Einsatz. retten – Notfallsanitäter bietet dir das ganze Wissen, das du auf deinem Weg zum verantwortungsvollen Rettungs-Profi brauchst. Und du kannst lernen wie und wo du willst, denn du hast zu einem Preis gleich drei Medien: Buch plus Code zur digitalen Version plus Lern-App! Schnell überblicken: Du orientierst dich mit Mindmaps und steigst so einfacher in die Themen ein. Doppelseitige Infografiken machen dir komplexe Sachverhalte auf einen Blick verständlich. Praxisnah lernen: Videos, Bilderserien und Fallbeispiele lassen dich den Rettungsalltag hautnah erleben. Scanne einfach die QR Codes im Buch und streame Videos. Leichter merken: RETTEN TO GO Kästen fassen die Lerninhalte kompakt für dich zusammen – auch in der passenden App. Mit interaktiven App-Funktionen wie „Merken" und „Kann ich" hältst du deine persönlichen Lernerfolge fest. Die App findest du kostenlos unter RETTEN TO GO - NFS in den Stores. retten – Notfallsanitäter ist dein Einstieg in eine spannende Berufswelt. Du erfährst, wo die Herausforderungen sind, aber auch wo die Grenzen liegen: - professionelle Notfallmedizin (Berufsbild) - Kommunikation und Interaktion im Rettungsdienst - rechtliche und organisatorische Rahmenbedingungen - notfallmedizinische Grundlagen - spezielle notfallmedizinische Versorgung (inkl. Steckbriefen zu anatomisch-physiologischen Grundlagen) - der Intensivtransport retten – Notfallsanitäter. Werde das Beste, was deinen Patient*innen passieren kann. Die Autor*innen sind in der Ausbildung von Notfallsanitäter*innen als Lehrende aktiv. Sie kennen den Rettungsdienst aus eigener Erfahrung und wissen daher sehr genau, worauf es ankommt. Tipp: Buche optional den retten – Prüfungstrainer Notfallsanitäter dazu: Kreuze zu den Kapiteln passende Lernfragen und trainiere so für den "Ernstfall schriftliche Prüfung" (Stand August 2023: kostenpflichtig, 49,99 € / 6 Monate; 69,99 € /12 Monate). , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 20230125, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Seitenzahl/Blattzahl: 1391, Abbildungen: 1000 Abbildungen, Keyword: ABCDE-Schema; Ausbildung; Intensivtransport; Lehrbuch; Notarzt; Notfallmedizin; Notfallsanitäter; Prüfung; Reanimation; Rettungsassistent; Rettungsdienst; Rettungsmedizin; Rettungssanitäter, Fachschema: Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Notfallmedizin, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 301, Breite: 213, Höhe: 52, Gewicht: 3308, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000063406001 9783132421219-2 B0000063406002 9783132421219-1, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2735467100,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie kann man verschwommene Bilder digital bearbeiten und retten?
Um verschwommene Bilder digital zu bearbeiten und zu retten, gibt es verschiedene Möglichkeiten. Eine Möglichkeit ist die Verwendung von Bildbearbeitungssoftware wie Adobe Photoshop oder GIMP, um den Fokus zu verbessern und die Schärfe des Bildes zu erhöhen. Eine andere Methode ist die Verwendung von speziellen Algorithmen und Tools zur Bildentwacklung, die dabei helfen können, Unschärfe zu reduzieren und Details wiederherzustellen. Es ist jedoch wichtig zu beachten, dass die Qualität der Ergebnisse von verschiedenen Faktoren abhängt, wie z.B. der Art und dem Grad der Unschärfe des Bildes. **
-
Welche Techniken eignen sich am besten, um Dias digital zu archivieren und zu speichern?
Die besten Techniken zur Digitalisierung von Dias sind das Scannen mit einem hochwertigen Diascanner, die Verwendung eines professionellen Dienstleisters für die Digitalisierung oder die Nutzung einer speziellen App für die Digitalisierung mit dem Smartphone. Die digitalisierten Dias sollten in einem geeigneten Dateiformat wie TIFF oder JPEG gespeichert und auf verschiedenen Speichermedien wie externen Festplatten, USB-Sticks oder Cloud-Speichern gesichert werden, um die Langzeitarchivierung zu gewährleisten. Es empfiehlt sich zudem, die digitalisierten Dias regelmäßig zu überprüfen und gegebenenfalls zu aktualisieren, um die Qualität und Sicherheit der digitalen Archive zu erhalten. **


Welche verschiedenen Möglichkeiten gibt es, Musikaufnahmen digital oder analog zu speichern und zu archivieren?
Musikaufnahmen können digital auf Festplatten, USB-Sticks oder Cloud-Speichern gespeichert werden. Alternativ können sie auch analog auf Tonbändern, Schallplatten oder CDs archiviert werden. Es ist auch möglich, eine Kombination aus digitalen und analogen Speichermedien zu verwenden, um Redundanz und Sicherheit zu gewährleisten. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Top-Angebote
Produkte zum Begriff Detection:
-
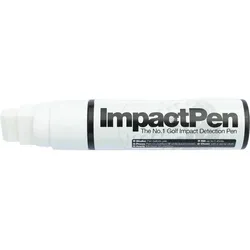
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brandes, Udo: Daten mit dem Raspberry Pi im Netz speichern und visualisierenDaten mit dem Raspberry Pi im Netz speichern und visualisieren , Mit seiner Energieeffizienz und seinem reichen Spektrum an quelloffener Software eignet sich der Einplatinencomputer Raspberry Pi auch für die Speicherung von Daten und deren grafische Aufbereitung lokal oder im World Wide Web (WWW). Dieses Buch stellt verschiedene Datenbankmodelle und diverse Datenbanksoftware vor: SQL: MariaDB, SQLite InfluxDB: Telegraf Grafana MQTT Verschlüsselung mit RPi Apache PHP Node RED Docker Es zeigt darüber hinaus ausgewählte Ansätze, gespeicherte Daten anzuzeigen und zu verwalten. Ein eigener Abschnitt ist sowohl der SSL-Verschlüsselung der Verbindung als auch dem Betrieb von Servern im WWW gewidmet. Das Buch richtet sich an alle, die neugierig sind und gerne die Möglichkeiten des Raspberry Pi ausloten möchten, die einen Einstieg in das Datenmanagement mit Datenbanken suchen, die mit einfachen Mitteln schnell loslegen möchten, die Alternativen aufgezeigt bekommen möchten, die in komprimierter Form Tipps für eigene Entwicklungen suchen, die Freude am eigenen Entwickeln und Realisieren haben. Programmierkenntnisse und -erfahrungen sind für die Installation der Software nicht erforderlich. Jeder einzelne Schritt wird detailliert beschrieben und mit Screenshots visuell unterlegt. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20231002, Produktform: Kartoniert, Autoren: Brandes, Udo, Seitenzahl/Blattzahl: 278, Abbildungen: farbige Abbildungen, Keyword: Datenbank; Datenbanksoftware; Internet; Raspberry Pi; Software, Fachschema: Database~Datenbank~Raspberry Pi (Einplatinencomputer), Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 175, Höhe: 20, Gewicht: 537, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Ähnliche Suchbegriffe für Detection
-
retten - Notfallsanitäterretten - Notfallsanitäter , Mach dich bereit. Für Ausbildung. Prüfung. Einsatz. retten – Notfallsanitäter bietet dir das ganze Wissen, das du auf deinem Weg zum verantwortungsvollen Rettungs-Profi brauchst. Und du kannst lernen wie und wo du willst, denn du hast zu einem Preis gleich drei Medien: Buch plus Code zur digitalen Version plus Lern-App! Schnell überblicken: Du orientierst dich mit Mindmaps und steigst so einfacher in die Themen ein. Doppelseitige Infografiken machen dir komplexe Sachverhalte auf einen Blick verständlich. Praxisnah lernen: Videos, Bilderserien und Fallbeispiele lassen dich den Rettungsalltag hautnah erleben. Scanne einfach die QR Codes im Buch und streame Videos. Leichter merken: RETTEN TO GO Kästen fassen die Lerninhalte kompakt für dich zusammen – auch in der passenden App. Mit interaktiven App-Funktionen wie „Merken" und „Kann ich" hältst du deine persönlichen Lernerfolge fest. Die App findest du kostenlos unter RETTEN TO GO - NFS in den Stores. retten – Notfallsanitäter ist dein Einstieg in eine spannende Berufswelt. Du erfährst, wo die Herausforderungen sind, aber auch wo die Grenzen liegen: - professionelle Notfallmedizin (Berufsbild) - Kommunikation und Interaktion im Rettungsdienst - rechtliche und organisatorische Rahmenbedingungen - notfallmedizinische Grundlagen - spezielle notfallmedizinische Versorgung (inkl. Steckbriefen zu anatomisch-physiologischen Grundlagen) - der Intensivtransport retten – Notfallsanitäter. Werde das Beste, was deinen Patient*innen passieren kann. Die Autor*innen sind in der Ausbildung von Notfallsanitäter*innen als Lehrende aktiv. Sie kennen den Rettungsdienst aus eigener Erfahrung und wissen daher sehr genau, worauf es ankommt. Tipp: Buche optional den retten – Prüfungstrainer Notfallsanitäter dazu: Kreuze zu den Kapiteln passende Lernfragen und trainiere so für den "Ernstfall schriftliche Prüfung" (Stand August 2023: kostenpflichtig, 49,99 € / 6 Monate; 69,99 € /12 Monate). , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 20230125, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Seitenzahl/Blattzahl: 1391, Abbildungen: 1000 Abbildungen, Keyword: ABCDE-Schema; Ausbildung; Intensivtransport; Lehrbuch; Notarzt; Notfallmedizin; Notfallsanitäter; Prüfung; Reanimation; Rettungsassistent; Rettungsdienst; Rettungsmedizin; Rettungssanitäter, Fachschema: Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Notfallmedizin, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 301, Breite: 213, Höhe: 52, Gewicht: 3308, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000063406001 9783132421219-2 B0000063406002 9783132421219-1, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2735467100,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)259,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man verschwommene Bilder digital bearbeiten und retten?
Um verschwommene Bilder digital zu bearbeiten und zu retten, gibt es verschiedene Möglichkeiten. Eine Möglichkeit ist die Verwendung von Bildbearbeitungssoftware wie Adobe Photoshop oder GIMP, um den Fokus zu verbessern und die Schärfe des Bildes zu erhöhen. Eine andere Methode ist die Verwendung von speziellen Algorithmen und Tools zur Bildentwacklung, die dabei helfen können, Unschärfe zu reduzieren und Details wiederherzustellen. Es ist jedoch wichtig zu beachten, dass die Qualität der Ergebnisse von verschiedenen Faktoren abhängt, wie z.B. der Art und dem Grad der Unschärfe des Bildes. **
-
Welche Techniken eignen sich am besten, um Dias digital zu archivieren und zu speichern?
Die besten Techniken zur Digitalisierung von Dias sind das Scannen mit einem hochwertigen Diascanner, die Verwendung eines professionellen Dienstleisters für die Digitalisierung oder die Nutzung einer speziellen App für die Digitalisierung mit dem Smartphone. Die digitalisierten Dias sollten in einem geeigneten Dateiformat wie TIFF oder JPEG gespeichert und auf verschiedenen Speichermedien wie externen Festplatten, USB-Sticks oder Cloud-Speichern gesichert werden, um die Langzeitarchivierung zu gewährleisten. Es empfiehlt sich zudem, die digitalisierten Dias regelmäßig zu überprüfen und gegebenenfalls zu aktualisieren, um die Qualität und Sicherheit der digitalen Archive zu erhalten. **
-
Welche verschiedenen Möglichkeiten gibt es, Musikaufnahmen digital oder analog zu speichern und zu archivieren?
Musikaufnahmen können digital auf Festplatten, USB-Sticks oder Cloud-Speichern gespeichert werden. Alternativ können sie auch analog auf Tonbändern, Schallplatten oder CDs archiviert werden. Es ist auch möglich, eine Kombination aus digitalen und analogen Speichermedien zu verwenden, um Redundanz und Sicherheit zu gewährleisten. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.